Negli ultimi mesi, complice il sempre maggior grado di perfezionamento dell'uomo delle intelligenze artificiali, sono diventate quasi all'ordine del giorno le notizie su nuovi bug scoperti in questo o quell'altro software, codice, sistema operativo e via discorrendo. E relative correzioni.
Anche se i non addetti ai lavori possono non rendersene conto, in quanto si tratta di questioni prettamente tecniche, - e anche perché le patch, le correzioni, arrivano in genere in maniera tutto sommato silenziosa, al massimo con una raccomandazione ad aggiornare i propri sistemi -, si tratta di un'attività fondamentale. Un sistema non adeguatamente aggiornato è un sistema vulnerabile (se non altro, più vulnerabile), e quando la tua vulnerabilità rende accessibili a malintenzionati i dati privati e sensibili degli utenti (nome, mail, password, dati bancari ecc...) son dolori.
 © Cygames
Tutta questa premessa, per introdurre quanto verificatosi in questi giorni. Il 20 ottobre è stato reso noto che nel corso della giornata successiva, alle nostre ore 16:00, sarebbe stata pubblicata una patch volta a correggere due gravi vulnerabilità di PHP. Queste, entrambe classificate come critiche, possono consentire a un attaccante di eseguire codice da remoto sui sistemi non aggiornati con la relativa patch, senza dover prima autenticarsi.
Prima di spiegare cosa c'entri questo articolo con AnimeClick, anche se il titolo già dovrebbe bastare (e le nostre quattro ore di "pausa" di ieri anche), entriamo lievemente più nel dettaglio: cos'è PHP? In breve, un linguaggio di programmazione fondamentale per una parte importante del web: secondo W3Techs, circa il 70% dei siti per cui sia nota la tecnologia lato server utilizza PHP, secondo una stima basata su un campione di siti, non di una rilevazione esaustiva dell'intero web. La stessa fonte della stima precedente, ad esempio, comunica che del campione di siti parte del suo censimento circa il 40% utilizza WordPress, mentre su scala globale e meno restrittiva questi ultimi sarebbero molti di più, decine di milioni. Tuttavia, PHP è un linguaggio utilizzato non soltanto per WordPress, ma anche per MediaWiki, e per diversi servizi di e-commerce. E per molto altro. Anche AnimeClick, come si sarà capito dal riferimento precedente alla nostra "pausa" di ieri.
Insomma, anche a volerla prendere alla leggera, la situazione non è stata rosea. E c'è chi non l'ha sottovalutata nemmeno a livello istituzionale: se le autorità europee competenti hanno celermente raccomandato ai potenziali soggetti coinvolti di aggiornare il prima possibile i propri servizi, consigliando addirittura di metterli off-line nel caso in cui correre ai ripari non fosse immediatamente possibile, in Giappone è stato il capo del governo in persona, Sanae Takaichi, a utilizzare i social per lanciare le medesime raccomandazioni.
Arriviamo così al cuore - per un sito come AnimeClick se non altro - del discorso: ieri abbiamo visto chiaramente quanto una parte importante dell'industria dell'intrattenimento giapponese sia stata coinvolta dai rischi conseguenti alle vulnerabilità. Sempre W3Techs ci permette di scoprire come l'utilizzo di PHP sia particolarmente intenso in Giappone, e le evidenze ci dimostrano come diversi giochi per mobile siano stati posti sotto manutenzione per ore, e lo stesso vale per numerosi siti e servizi web. Chi vi scrive gioca a That Time I Got Reincarnated as a Slime - ISEKAI Memories, gacha coinvolto in una chiusura anticipata per manutenzione, come diversi altri servizi importanti dell'ecosistema Bandai Namco, tra siti web e altri servizi online.
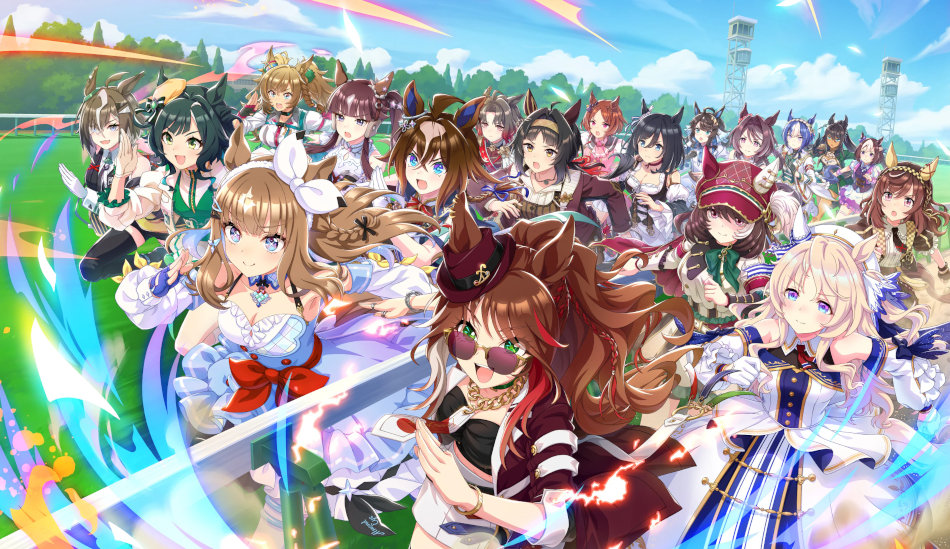
E, come detto nel titolo, anche franchise ben più popolari, se non altro lato videogame, sono stati coinvolti dalle procedure necessarie a tutelarsi dallo sfruttamento malevolo delle vulnerabilità. E così abbiamo scoperto che, oltre che a causa di visti per l'estero elusivi, le ragazze-cavallo di UmaMusume: Pretty Derby possono dover smettere di correre anche a seguito di problemi di sicurezza informatica:
L'elenco continua: Granblue Fantasy, Shadowverse: Worlds Beyond e altri giochi di Cygames, certo. Ma non soltanto; infatti, sono stati posti sotto manutenzione, per poi tornare una volta concluse le procedure, anche noti servizi come pixiv, niconico o DMM Games; o servizi legati ad aziende quali Square Enix, SEGA e Bushiroad. È comunque opportuno precisare come non per tutti sia stato esplicitamente dichiarato che le manutenzioni fossero correlate al volersi preventivamente tutelare dalle vulnerabilità PHP.
Dopo qualche ora, come accennato, i vari servizi hanno cominciato a tornare gradualmente online, alcuni prima di altri. Ma quanto tempo passerà prima che vengano scoperte nuove vulnerabilità e si debba di nuovo correre ai ripari, o agire preventivamente? Nell'era delle IA (si noti come un agente IA di OpenAI abbia contribuito a individuare una delle falle in esame) tutto accade sempre più velocemente, con buona pace dei responsabili informatici, soprattutto di quelli giapponesi, che in questo caso hanno dovuto lavorare nel corso della notte, dato che le patch sono state rilasciate quando in Giappone erano le 22:40.
Concludiamo dicendo che, in un mondo così vasto e stratificato come quello del web, è possibile che emergano conseguenze legate alle vicende qui sopra narrate. Nelle ultime ore, ad esempio, si è parlato di una grave violazione di dati riguardante Capcom, azienda che avrebbe però rilevato i primi segnali di accesso non autorizzato il 19 ottobre, prima che venissero diffuse informazioni sulle vulnerabilità di PHP. Al momento, quindi, non sarebbe corretto collegare automaticamente i due episodi.
Anche se i non addetti ai lavori possono non rendersene conto, in quanto si tratta di questioni prettamente tecniche, - e anche perché le patch, le correzioni, arrivano in genere in maniera tutto sommato silenziosa, al massimo con una raccomandazione ad aggiornare i propri sistemi -, si tratta di un'attività fondamentale. Un sistema non adeguatamente aggiornato è un sistema vulnerabile (se non altro, più vulnerabile), e quando la tua vulnerabilità rende accessibili a malintenzionati i dati privati e sensibili degli utenti (nome, mail, password, dati bancari ecc...) son dolori.
© CygamesTutta questa premessa, per introdurre quanto verificatosi in questi giorni. Il 20 ottobre è stato reso noto che nel corso della giornata successiva, alle nostre ore 16:00, sarebbe stata pubblicata una patch volta a correggere due gravi vulnerabilità di PHP. Queste, entrambe classificate come critiche, possono consentire a un attaccante di eseguire codice da remoto sui sistemi non aggiornati con la relativa patch, senza dover prima autenticarsi.
Prima di spiegare cosa c'entri questo articolo con AnimeClick, anche se il titolo già dovrebbe bastare (e le nostre quattro ore di "pausa" di ieri anche), entriamo lievemente più nel dettaglio: cos'è PHP? In breve, un linguaggio di programmazione fondamentale per una parte importante del web: secondo W3Techs, circa il 70% dei siti per cui sia nota la tecnologia lato server utilizza PHP, secondo una stima basata su un campione di siti, non di una rilevazione esaustiva dell'intero web. La stessa fonte della stima precedente, ad esempio, comunica che del campione di siti parte del suo censimento circa il 40% utilizza WordPress, mentre su scala globale e meno restrittiva questi ultimi sarebbero molti di più, decine di milioni. Tuttavia, PHP è un linguaggio utilizzato non soltanto per WordPress, ma anche per MediaWiki, e per diversi servizi di e-commerce. E per molto altro. Anche AnimeClick, come si sarà capito dal riferimento precedente alla nostra "pausa" di ieri.
Insomma, anche a volerla prendere alla leggera, la situazione non è stata rosea. E c'è chi non l'ha sottovalutata nemmeno a livello istituzionale: se le autorità europee competenti hanno celermente raccomandato ai potenziali soggetti coinvolti di aggiornare il prima possibile i propri servizi, consigliando addirittura di metterli off-line nel caso in cui correre ai ripari non fosse immediatamente possibile, in Giappone è stato il capo del governo in persona, Sanae Takaichi, a utilizzare i social per lanciare le medesime raccomandazioni.
Arriviamo così al cuore - per un sito come AnimeClick se non altro - del discorso: ieri abbiamo visto chiaramente quanto una parte importante dell'industria dell'intrattenimento giapponese sia stata coinvolta dai rischi conseguenti alle vulnerabilità. Sempre W3Techs ci permette di scoprire come l'utilizzo di PHP sia particolarmente intenso in Giappone, e le evidenze ci dimostrano come diversi giochi per mobile siano stati posti sotto manutenzione per ore, e lo stesso vale per numerosi siti e servizi web. Chi vi scrive gioca a That Time I Got Reincarnated as a Slime - ISEKAI Memories, gacha coinvolto in una chiusura anticipata per manutenzione, come diversi altri servizi importanti dell'ecosistema Bandai Namco, tra siti web e altri servizi online.
[Notice] Emergency Maintenance https://t.co/QZ6emtsdzA
— Tensura: ISEKAI Memories (@SlimeIM_en) October 21, 2026
E, come detto nel titolo, anche franchise ben più popolari, se non altro lato videogame, sono stati coinvolti dalle procedure necessarie a tutelarsi dallo sfruttamento malevolo delle vulnerabilità. E così abbiamo scoperto che, oltre che a causa di visti per l'estero elusivi, le ragazze-cavallo di UmaMusume: Pretty Derby possono dover smettere di correre anche a seguito di problemi di sicurezza informatica:
【PHPの脆弱性対応に伴うメンテナンス開始時刻変更のお知らせ】
— ウマ娘プロジェクト公式アカウント (@uma_musu) October 21, 2026
システムの安全性を確保するため、メンテナンス開始時刻を10/21(水) 22:00ごろに変更いたします。
なお、状況により開始時刻を再度変更する場合がございます。
詳細はお知らせをご確認ください。
https://t.co/7W5cvM81DK
ご利用のお客様に、ご迷惑をおかけしますことを、お詫び申し上げます。
L'elenco continua: Granblue Fantasy, Shadowverse: Worlds Beyond e altri giochi di Cygames, certo. Ma non soltanto; infatti, sono stati posti sotto manutenzione, per poi tornare una volta concluse le procedure, anche noti servizi come pixiv, niconico o DMM Games; o servizi legati ad aziende quali Square Enix, SEGA e Bushiroad. È comunque opportuno precisare come non per tutti sia stato esplicitamente dichiarato che le manutenzioni fossero correlate al volersi preventivamente tutelare dalle vulnerabilità PHP.
Dopo qualche ora, come accennato, i vari servizi hanno cominciato a tornare gradualmente online, alcuni prima di altri. Ma quanto tempo passerà prima che vengano scoperte nuove vulnerabilità e si debba di nuovo correre ai ripari, o agire preventivamente? Nell'era delle IA (si noti come un agente IA di OpenAI abbia contribuito a individuare una delle falle in esame) tutto accade sempre più velocemente, con buona pace dei responsabili informatici, soprattutto di quelli giapponesi, che in questo caso hanno dovuto lavorare nel corso della notte, dato che le patch sono state rilasciate quando in Giappone erano le 22:40.
Concludiamo dicendo che, in un mondo così vasto e stratificato come quello del web, è possibile che emergano conseguenze legate alle vicende qui sopra narrate. Nelle ultime ore, ad esempio, si è parlato di una grave violazione di dati riguardante Capcom, azienda che avrebbe però rilevato i primi segnali di accesso non autorizzato il 19 ottobre, prima che venissero diffuse informazioni sulle vulnerabilità di PHP. Al momento, quindi, non sarebbe corretto collegare automaticamente i due episodi.


I prezzi indicati sono stati rilevati alle 19:31 del 22/10/2026.
Prezzi e disponibilità si riferiscono a quella data e ora e possono cambiare in qualsiasi momento:
al momento dell'acquisto fanno fede il prezzo e la disponibilità visualizzati su Amazon.it.
I collegamenti ad Amazon fanno parte di un programma di affiliazione: se effettui un acquisto o un ordine attraverso questi collegamenti, il nostro sito potrebbe ricevere una commissione.
Alcuni contenuti che appaiono su questo sito provengono da Amazon. Questo contenuto è fornito «così com'è» ed è soggetto a modifica o rimozione in qualsiasi momento.
Devi eseguire l'accesso per lasciare un commento.